4IIS
问题一:在美国大带宽vps租用环境下,首要的安全加固措施是什么?
首要措施是建立分层防护:先在主机层面做加固(及时打补丁、关闭不必要端口、最小化服务),其次在网络层面使用防火墙和流量过滤,最后在应用层实施访问控制与日志审计。租用时优先选择具有基础防护(如基础DDoS缓解、可定制防火墙)的服务商,以减少被动风险。
简要步骤
1. 定期系统更新与内核加固;2. 关闭不必要端口,仅开放业务端口;3. 部署主机级防火墙(如ufw、firewalld);4. 启用SELinux/AppArmor等强制访问控制。
推荐实践
使用配置管理工具(Ansible/Chef)统一配置,保持镜像一致性并支持快速恢复。
示例命令
例如在Ubuntu上:apt update && apt upgrade -y;ufw allow 22/tcp;ufw enable。
问题二:如何防止DDoS和大流量攻击对大带宽VPS造成影响?
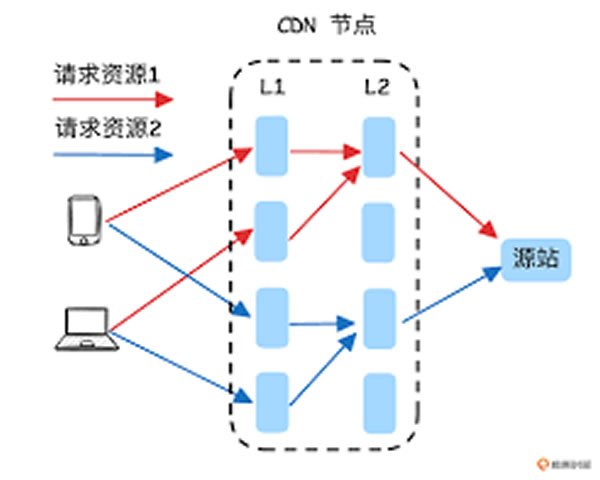
关键在于多层防护与合作:启用云端或OSP提供的DDoS防护(通常是按带宽或包层过滤),在VPS上配置速率限制和连接并发限制,并将高风险流量引导至清洗中心或负载均衡器。结合CDN可以吸收静态流量并降低源站压力。
防护要点
使用云厂商的DDoS防护、部署Nginx/HAProxy做前端限流、配合iptables或nftables设置syn flood和连接阈值。
部署建议
选择带有攻击清洗和全球Anycast网络的提供商,设置报警阈值并预定义流量清洗策略。
示例策略
在iptables中启用限速:iptables -A INPUT -p tcp --dport 80 -m limit --limit 25/minute --limit-burst 100 -j ACCEPT。
问题三:在租用环境中如何保障数据安全与传输加密?
保障数据安全需同时保护静态数据与传输数据。静态数据应使用磁盘或文件层加密(LUKS、dm-crypt)并定期备份到异地;传输数据必须使用TLS/SSL,内部服务间通信也应强制加密。重要密钥采用硬件或KMS管理,避免明文存储在VPS上。
加密与备份策略
实施全盘加密+应用层加密(数据库字段加密)、备份采用加密压缩并校验完整性;备份周期与保留策略依据业务RPO/RTO制定。
密钥管理
使用云KMS或HashiCorp Vault管理密钥,定期轮换与审计访问记录。
传输示例
通过Let's Encrypt自动化部署TLS证书,使用强制HTTPS与HSTS策略保护客户端连接。
问题四:为确保访问安全,应采用哪些身份验证与权限控制措施?
优先使用基于密钥的SSH认证并禁用密码登录,启用多因素认证(MFA)用于管理面板与重要账号。采用最小权限原则配置用户和服务账号,使用目录服务(如LDAP/AD)或IAM解决方案集中管理身份与权限。
访问控制细节
细化角色权限、使用sudo规则审计操作、对敏感命令做限制并启用会话记录和日志归集。
管理入口保护
限制管理IP白名单、使用跳板机(bastion host)并对跳板机进行多因素认证和会话录制。
SSH加固示例
编辑/etc/ssh/sshd_config:PermitRootLogin no;PasswordAuthentication no;使用AllowUsers限制登录用户,并重启sshd。
问题五:如何建立监控与应急响应机制以保障长期安全?
建立覆盖主机、网络与应用的监控体系,实时收集日志(Syslog、Filebeat),使用SIEM进行关联分析并设定告警规则。制定应急响应计划(含联系清单、隔离流程、取证与恢复步骤),并定期进行桌面和实战演练以验证可执行性。
监控要点
监测关键指标(CPU、内存、连接数、异常流量)、入侵检测(IDS/IPS)与文件完整性监测(如AIDE/Tripwire)。
应急响应流程
检测→分类→隔离受影响实例→触发备份恢复或切换流量→事后取证与补救措施。记录每一步以便审计与优化。
日志与留证
日志应集中化存储、启用不可篡改机制(WORM或第三方存储),确保在事故后可用于溯源与法律需求。